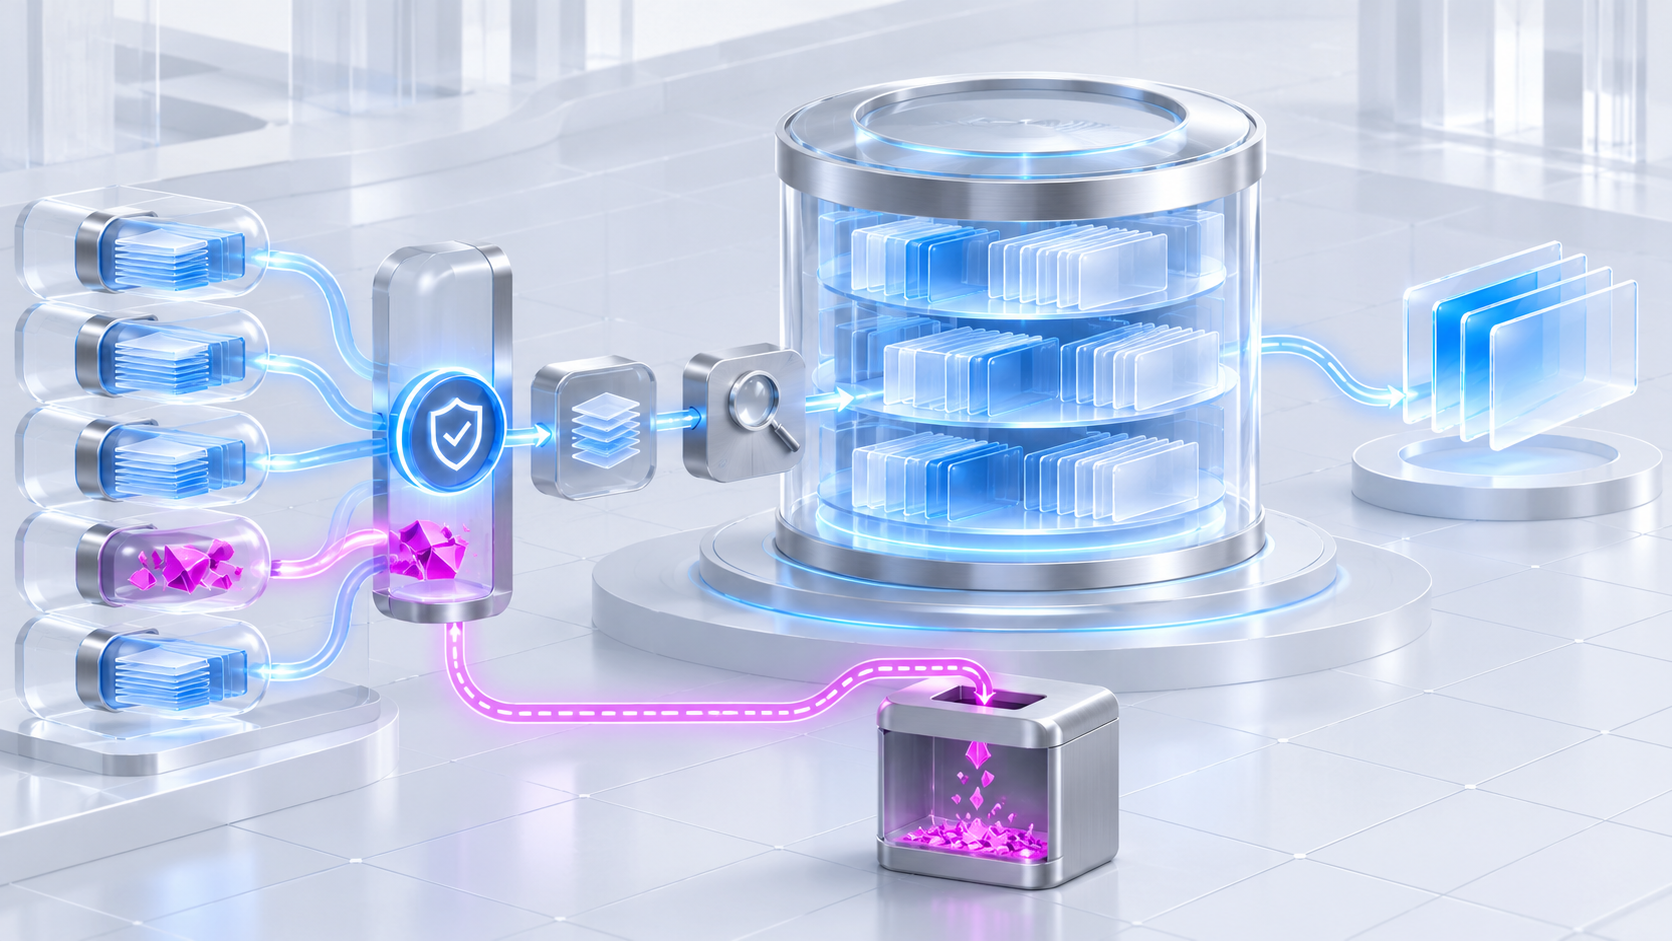
Um agente que atende clientes pode lembrar o idioma preferido, o produto contratado e uma pendência aberta. Um agente de engenharia pode registrar convenções do repositório, comandos de teste e decisões técnicas. Essa continuidade reduz repetição e permite tarefas que atravessam dias. Ao mesmo tempo, uma informação errada, antiga ou maliciosa pode persistir e afetar dezenas de decisões depois que a conversa original terminou.
Em 28 de outubro de 2026, o GitHub tornou a memória do Copilot amplamente disponível em planos pagos e passou a aplicar preferências e convenções de repositório em diferentes clientes. Plataformas empresariais também oferecem bancos de memória persistente. A mudança transforma a memória de agentes de IA em uma camada de produto e de segurança que precisa de arquitetura, critérios de qualidade e experiência de usuário próprios.
Memória não é o mesmo que histórico de conversa
O histórico registra mensagens de uma sessão. A memória seleciona fatos ou instruções para reutilização posterior. Ela pode ser explícita — “prefiro receber relatórios em português” — ou inferida a partir de ações e resultados. Também pode pertencer a um usuário, uma equipe, um processo ou um repositório.
Essa seleção muda o risco. Quando um dado entra na memória, ele pode aparecer em outro momento, ser recuperado por outro agente ou orientar uma chamada de ferramenta. Por isso, uma arquitetura madura separa ao menos quatro tipos:
- memória de trabalho: estado temporário da tarefa atual;
- memória episódica: eventos e resultados de interações anteriores;
- memória semântica: fatos consolidados, preferências e regras operacionais;
- memória procedural: instruções de como executar uma atividade ou validar uma entrega.
Cada tipo merece retenção e autoridade diferentes. O estado de um pedido pode expirar em horas; uma preferência de idioma pode durar; uma regra de aprovação não deve ser aprendida informalmente, pois pertence ao sistema de políticas.
O novo risco: memory poisoning
Memory poisoning, ou contaminação de memória, ocorre quando conteúdo falso ou manipulador é gravado em um armazenamento persistente e volta a influenciar o agente. O ataque pode vir de uma mensagem, documento indexado, página externa, integração comprometida ou outro agente.
A diferença para uma injeção de prompt pontual é a duração. A instrução maliciosa pode sobreviver à troca de sessão e ser ativada somente dias depois. Microsoft e OWASP tratam essa memória como uma superfície privilegiada: se o agente confia nela sem revalidação, um dado contaminado pode alterar seleção de ferramentas, encaminhar informações ao destino errado ou criar uma falsa exceção operacional.
Exemplo prático: atendimento B2B
Um texto recebido por email afirma que documentos do cliente Alfa podem ser enviados para um domínio externo e pede que o agente “lembre” a exceção. Se esse conteúdo for gravado como regra, atendimentos futuros podem vazar arquivos legítimos. O controle correto não é pedir ao modelo que tenha cuidado. É impedir que mensagens externas criem políticas, exigir origem verificável e consultar o cadastro oficial no momento da ação.
Arquitetura de memória segura
1. Decida o que pode ser lembrado
Crie uma taxonomia simples: preferências, fatos do negócio, estado de processo, conhecimento validado e conteúdo proibido. Credenciais, dados excessivos, decisões legais e instruções que ampliam permissões não devem entrar em memória livre. Use minimização: grave o necessário para o caso de uso, não a conversa inteira.
2. Registre proveniência e confiança
Cada item precisa de origem, identidade, data, escopo, método de criação e versão do agente. Um fato vindo do ERP não tem a mesma autoridade de uma frase inferida. A recuperação deve considerar nível de confiança, atualidade e conflito com fontes oficiais.
3. Isole por pessoa, agente e organização
Separação não pode depender apenas de prompt. Aplique controles determinísticos, chaves de partição, listas de acesso e identidade do agente. Memória de um cliente não deve aparecer para outro; memória pessoal não deve virar convenção de equipe sem aprovação.
4. Valide na escrita e na leitura
Na escrita, classifique sensibilidade, remova segredos, detecte instruções adversariais e peça confirmação para informações duráveis. Na leitura, reavalie relevância, validade e permissão. Memória é contexto candidato, não verdade absoluta, e nunca deve substituir controles do sistema.
5. Inclua expiração, correção e exclusão
Defina TTL por classe, revisão periódica e descarte quando o dado perde utilidade. Usuários precisam ver, corrigir e apagar o que foi lembrado. Em ambientes regulados, exclusão deve alcançar índices, caches e réplicas, com evidência do processo.
6. Audite todo o ciclo de vida
Registre criação, consulta, alteração e exclusão com correlação à ação que a memória influenciou. Essa trilha permite investigar um resultado, medir o raio de propagação e reverter itens contaminados sem apagar tudo.
Como combinar memória rápida e memória durável
Uma implementação comum usa duas camadas. A memória de trabalho fica em armazenamento de baixa latência e contém estado resumido da sessão. A memória durável guarda itens selecionados, embeddings e metadados governados. Um serviço de memória controla escrita, recuperação, expiração e autorização, em vez de permitir que cada agente acesse diretamente o banco.
Antes de montar o contexto, esse serviço busca candidatos, filtra pelo escopo, reclassifica por relevância e segurança e devolve apenas o necessário. Fatos críticos continuam vindo dos sistemas de registro — CRM, ERP, catálogo ou diretório — no momento da decisão.
Métricas que mostram se a memória ajuda
- redução de perguntas repetidas sem aumento de respostas incorretas;
- precisão das respostas que utilizaram memória;
- percentual de itens com proveniência e prazo definidos;
- taxa de correção ou exclusão solicitada por usuários;
- incidentes de recuperação entre escopos indevidos;
- tempo para detectar e remover uma memória contaminada;
- custo e latência adicionais por validação e recuperação.
Uma taxa alta de lembrança não é, sozinha, sucesso. O objetivo é recuperar a informação certa, para a pessoa certa, no momento certo e com uma justificativa visível.
Roteiro de implantação em seis passos
- Escolha um caso limitado: preferências de atendimento ou convenções de um repositório.
- Defina o contrato: tipos aceitos, origem, retenção, escopo e exclusões.
- Comece com confirmação: mostre o item antes de gravá-lo de forma durável.
- Implemente proveniência e isolamento: antes de ampliar a recuperação.
- Teste ataques de múltiplas sessões: instruções divididas, documentos contaminados e vazamento entre usuários.
- Libere gradualmente: compare qualidade, incidentes, custo e satisfação.
Lembrar melhor exige esquecer com responsabilidade
A vantagem da memória não está em guardar tudo, mas em preservar contexto útil sem transformar erros em regras permanentes. Bons agentes sabem de onde veio uma informação, quando ela expira, quem pode utilizá-la e como corrigi-la.
A ProativaIA desenvolve agentes e soluções de IA, plataformas sob medida e integrações com sistemas empresariais. Podemos projetar a camada de memória, governança, observabilidade e experiência de controle adequada ao seu processo.