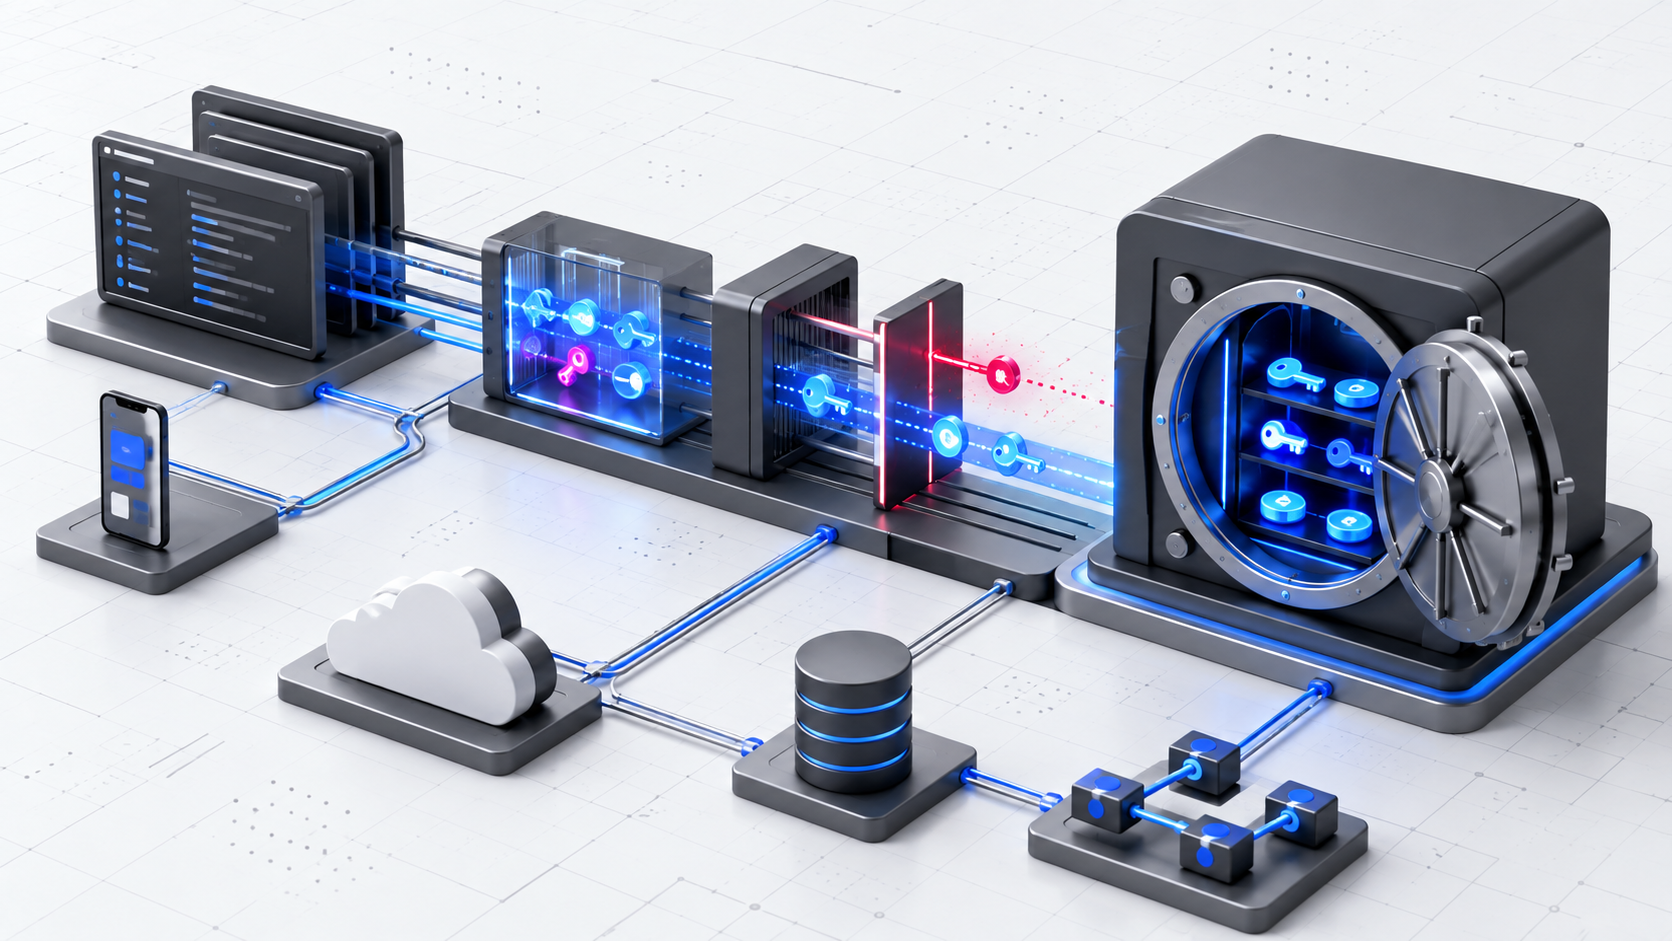
Aplicativos, agentes de IA e automações dependem de credenciais para consultar um ERP, enviar mensagens, processar pagamentos ou acessar um banco de dados. O problema começa quando uma chave de API aparece no código, em um arquivo enviado ao repositório, no histórico do Git, em um log ou dentro do aplicativo distribuído ao cliente.
O tema ganhou urgência porque o volume de software e integrações cresce mais rápido do que a revisão manual. Em outubro de 2026, o GitHub anunciou um modelo específico para detectar segredos e a disponibilidade geral de análise de segurança com IA em pull requests. A direção é clara: prevenção e detecção precisam fazer parte do fluxo de desenvolvimento, não de uma auditoria eventual.
O que é um segredo — e por que ele não pertence ao código
Segredo é qualquer valor que concede acesso ou prova identidade: chave de API, senha de banco, token OAuth, chave privada, certificado, segredo de webhook, credencial de nuvem ou token de um robô. Dados de configuração comuns, como a URL pública de um serviço, podem ficar no código; credenciais não.
Uma variável de ambiente ajuda a separar configuração e aplicação, mas não resolve tudo. Se o valor estiver no arquivo .env enviado ao Git, embutido na imagem de contêiner ou copiado para um log, continua exposto. O objetivo correto é evitar que o segredo seja armazenado no artefato e entregá-lo à carga de trabalho somente no momento e no ambiente necessários.
Onde as chaves vazam na prática
Repositório e histórico
Remover a linha no commit seguinte não apaga o valor do histórico, de forks ou de caches. Assim que uma credencial chega ao repositório, trate-a como comprometida: revogue ou rotacione primeiro; só depois limpe o histórico quando isso for realmente necessário.
CI/CD, logs e artefatos
Um pipeline pode imprimir variáveis durante o diagnóstico, permitir execução de código não confiável ou copiar arquivos sensíveis para o pacote final. Como o CI/CD costuma ter permissão para publicar software e acessar ambientes, uma falha nessa camada tem alcance maior que uma senha individual.
Aplicativos web e móveis
Não existe segredo permanente dentro de um app entregue ao usuário. Código JavaScript, pacote Android e binário iOS podem ser inspecionados. Uma chave privilegiada deve permanecer no servidor; o aplicativo chama uma API própria, recebe um token curto e executa somente a operação autorizada.
Colaboração e ferramentas de IA
Tickets, chats, capturas de tela e prompts também podem reter valores sensíveis. Mascaramento automático, dados fictícios em exemplos e regras claras para assistentes de código reduzem a chance de uma credencial sair do ambiente controlado.
Arquitetura segura: do cofre ao uso
Um gerenciador de segredos centraliza armazenamento criptografado, controle de acesso, versão, auditoria e rotação. O pipeline ou a aplicação se autentica com uma identidade de carga de trabalho e solicita apenas o valor necessário. Sempre que possível, prefira credenciais temporárias a chaves estáticas.
- Crie: gere o segredo em serviço confiável, com escopo mínimo e dono definido.
- Armazene: registre-o em um cofre, não em arquivo, planilha ou mensagem.
- Entregue: injete-o em memória ou como arquivo efêmero durante execução.
- Use: impeça que logs, erros e telemetria revelem o valor.
- Rotacione: troque periodicamente e sem indisponibilidade.
- Revogue: encerre imediatamente credenciais suspeitas ou sem proprietário.
- Audite: monitore quem acessou, quando e para qual finalidade.
Ambientes devem permanecer separados. Uma automação de homologação não precisa ler o cofre de produção; um serviço de notificações não precisa alterar clientes no CRM. A aplicação do menor privilégio limita o impacto mesmo se uma credencial for obtida.
Barreiras antes, durante e depois do commit
Uma defesa eficaz combina várias camadas. No computador do desenvolvedor, verificações de pré-commit detectam padrões conhecidos. Na plataforma Git, a proteção de push bloqueia a entrada do segredo. No pull request e no CI, scanners cobrem arquivos, histórico e artefatos. Em produção, alertas identificam uso fora do padrão.
- mantenha regras para provedores conhecidos e formatos internos;
- valide dependências, arquivos de infraestrutura e imagens de contêiner;
- trate exceções com justificativa, prazo e responsável;
- evite exibir o valor completo até para administradores;
- teste se a rotação funciona antes de um incidente real;
- revise credenciais inativas e sem proprietário.
A OWASP recomenda que segredos nunca sejam gravados em repositórios ou pipelines e que o CI/CD use um sistema próprio de gestão. A detecção após o commit continua valiosa, mas prevenção de push reduz o intervalo no qual a credencial pode ser copiada.
Exemplo: pagamento e WhatsApp em um aplicativo
Imagine um aplicativo de pedidos que envia confirmação por WhatsApp e cria cobranças. O celular não recebe as chaves dos provedores. Ele autentica o usuário na API da empresa; o backend valida pedido e permissão, obtém cada credencial no cofre e chama o serviço externo. Os webhooks são verificados com segredo separado e processados de forma idempotente.
No pipeline, produção usa identidade própria e acesso somente durante a implantação. Logs guardam o identificador da operação, nunca o token. Se a chave de mensagens precisar ser trocada, o cofre mantém duas versões por uma janela curta, as instâncias recarregam a nova versão e a antiga é revogada sem interromper pedidos.
O que fazer quando um segredo vaza
- Revogue ou rotacione imediatamente. Apagar o arquivo não neutraliza cópias.
- Delimite o alcance. Descubra permissões, ambientes e período de validade.
- Revise evidências. Verifique logs de acesso, uso anormal, custos e alterações.
- Contenha. Bloqueie tokens derivados e reduza permissões temporariamente.
- Corrija a origem. Ajuste pipeline, filtro de log ou arquitetura do aplicativo.
- Aprenda. documente o incidente e crie uma barreira automática equivalente.
Histórico reescrito pode reduzir a exposição futura, mas nunca substitui a rotação. Também é importante preservar evidências antes de alterar dados que serão usados na investigação.
Como medir se a gestão melhorou
- quantidade de segredos bloqueados antes do push;
- tempo entre alerta e revogação;
- percentual de credenciais com dono, validade e escopo registrados;
- uso de tokens temporários em vez de chaves permanentes;
- sucesso de testes de rotação sem parada;
- credenciais inativas ou compartilhadas entre serviços.
Checklist para começar nesta semana
- inventarie repositórios, pipelines, aplicativos e integrações;
- procure segredos atuais e históricos sem divulgar os valores;
- rotacione primeiro os de maior privilégio;
- adote um cofre e identidades separadas por serviço e ambiente;
- ative pré-commit, proteção de push e análise contínua;
- remova credenciais permanentes de apps móveis e front-ends;
- prepare e teste um procedimento de resposta.
Segurança que acompanha a entrega
Gestão de segredos não é um produto isolado: ela depende da arquitetura do aplicativo, das integrações, do pipeline e da operação. Quando esses elementos são desenhados em conjunto, a equipe entrega com velocidade sem transformar cada nova API em um novo ponto de risco.
A ProativaIA desenvolve software sob medida, aplicativos integrados e automações com inteligência artificial. Podemos revisar a exposição atual, implantar gestão de segredos e construir integrações com rotação, auditoria e menor privilégio desde o projeto.